

Economic
Peste 1 miliard de dolari furați din cripto în 68 de atacuri din 2026

Pragul psihologic a căzut la finalul lui aprilie. Hackerii au sustras 1,08 miliarde de dolari din ecosistemul blockchain în doar 68 de incidente confirmate de la începutul lui 2026, potrivit datelor centralizate de publicația americană Protos. Două dintre cele trei furturi care concentrează grosul pierderilor s-au produs în această primăvară, iar 2026 se profilează deja drept unul dintre cei mai duri ani pentru securitatea cripto din ultima jumătate de deceniu.
Aprilie a forțat o reașezare a discuției despre apărarea ecosistemului. Treizeci de atacuri în treizeci de zile, o cadență care părea absurdă cu un an în urmă. Doar săptămâna încheiată recent a adunat treisprezece furturi documentate, trei dintre ele într-o singură zi.
Aprilie, luna care a forțat ecosistemul să-și revizuiască apărarea
Frecvența incidentelor a depășit predicțiile celor mai prudenți observatori. Un comentariu viral pe X a sintetizat starea de fapt mai precis decât orice raport tehnic. Pe Ethereum, în ultima săptămână, s-a produs câte un atac de șase cifre aproape la fiecare șase ore. Cadența nu mai descrie un val izolat. Descrie o stare cronică alimentată de un ecosistem prea fragmentat pentru a permite o apărare unitară.
Faptul că Protos a fost nevoită să lanseze un instrument dedicat de monitorizare, cu prag minim de 100.000 de dolari pe incident, ilustrează cât de greu a devenit să ții pasul fără infrastructură specializată. Echipele de securitate descriu o oboseală vizibilă. Un singur weekend liniștit poate masca mai multe atacuri în pregătire, iar semnele apar abia după execuție.
Datele și analiza completă a fenomenului au fost publicate de Mihai Popa, jurnalist și analist crypto la portalul de știri și informații Cryptology.ro, unde cititorii români urmăresc constant evoluția pieței și actualizările de cotație criptomonede corelate cu evenimentele majore de securitate.
Drift Protocol și Kelp DAO, două lovituri care au schimbat conversația
Cele mai mari două furturi din aprilie nu seamănă cu nimic considerat clasic în ultimii ani. Niciunul nu a venit dintr-o vulnerabilitate directă în codul protocoalelor. Atacatorii au pătruns în zona de control administrativ, iar modul de operare sugerează un nivel de coordonare specific operațiunilor profesioniste, posibil cu sprijin statal.
Drift Protocol și pierderile de 280 de milioane de dolari
Atacul asupra Drift Protocol a fost descris drept una dintre cele mai sofisticate operațiuni din istoria recentă a DeFi. Pregătirea s-a întins pe parcursul mai multor săptămâni, dar sustragerea efectivă a durat câteva minute. Atacatorii au accesat infrastructura privilegiată a echipei și au transferat fondurile într-un ritm care a făcut imposibilă orice contrareacție.
Cazul devine cu adevărat relevant fiindcă platforma fusese auditată de mai multe firme și considerată solidă. Vulnerabilitatea reală a venit dintr-o zonă neglijată multă vreme, conturile interne ale dezvoltatorilor și operatorilor. Investigațiile post-incident au arătat că accesul a fost obținut printr-o combinație de phishing țintit și mișcări laterale prin infrastructura companiei. Tokenul Drift s-a prăbușit imediat, iar mai multe protocoale au demarat audituri interne ale propriilor sisteme de gestionare a cheilor.
Kelp DAO și efectul de domino de 14 miliarde de dolari
Cealaltă lovitură semnificativă a vizat Kelp DAO și a generat o undă de șoc resimțită până în piețele de creditare. Pierderea de aproximativ 290 de milioane de dolari, asociată cu tokenul rsETH, a declanșat o cădere mai amplă în sectorul DeFi, estimată la peste 14 miliarde de dolari prin efectul de domino. Aave, unul dintre cele mai mari protocoale de creditare, a resimțit direct presiunea, fiindcă active legate de rsETH erau folosite ca garanție în numeroase poziții deschise.
Episodul a forțat o discuție profundă despre riscurile interconectate. Când un singur token derivat poate fi compromis, efectele se propagă rapid către toate protocoalele care l-au integrat, indiferent cât de sigure ar fi acestea separat. Pentru utilizatorii Aave, evenimentul a fost o reamintire brutală că o lichidare în cascadă se poate materializa în câteva minute, fără timp de reacție.
Inteligența artificială, armă cu două tăișuri
Una dintre explicațiile cele mai discutate pentru creșterea aparentă a numărului de atacuri este avansul rapid al instrumentelor bazate pe inteligență artificială. AI-ul e folosit acum atât de atacatori, cât și de echipele defensive, ceea ce schimbă dinamica jocului.
Pe partea ofensivă, modelele AI permit analiza automată a contractelor inteligente vechi, multe dintre ele uitate sau slab întreținute. Un proiect lansat cu ani în urmă, rămas online dintr-o simplă inerție, poate deveni peste noapte ținta unui atac scriptat. Au existat campanii recente de exploatare în serie, atribuite unor sisteme automate care identifică și exploatează rapid contracte cu defecte minore.
Pe partea defensivă, aceleași tehnologii ajută cercetătorii să filtreze zgomotul de pe blockchain. Volumul tranzacțiilor este uriaș, iar identificarea unor mișcări suspecte fără asistență AI a devenit aproape imposibilă. Capacitatea sporită de monitorizare ridică o întrebare legitimă, dacă numărul atacurilor a crescut cu adevărat sau dacă pur și simplu vedem mai mult din ce se întâmpla deja, sub radar, în trecut.
Cum se transformă tactica atacatorilor
O analiză publicată recent de Pigi Finance estimează că aproximativ 3,37% din activele DeFi se pierd anual prin exploit-uri la nivel de protocol. Cifra exclude furturile de la bridge-uri, prăbușirile exchange-urilor centralizate, drenările de portofele individuale și pierderile cauzate prin phishing. Se concentrează exclusiv pe riscul de protocol pur. Datele oferite de Mitchell Amador, fondatorul ImmuneFi, arată o evoluție interesantă, fiindcă pierderile cauzate de defecte de cod au scăzut considerabil față de vârful din 2022.
Atacatorii și-au mutat atenția către alte vulnerabilități, mai puțin tehnice și mai mult umane. Drift și Kelp confirmă o transformare profundă. Ingineria socială și spear-phishing-ul au devenit principalele instrumente ale grupărilor specializate în furturi mari. Există indicii consistente că unele dintre operațiuni sunt coordonate de actori statali, în special grupul Lazarus din Coreea de Nord, care folosește bridge-uri precum LayerZero pentru a spăla fondurile sustrase. Tehnicile lor variază de la false oferte de muncă pentru dezvoltatori la întâlniri orchestrate pe platforme aparent legitime.
Așa cum remarca recent Mihai Popa, editorialist și expert crypto la Cryptology.ro, maturizarea industriei coincide paradoxal cu o creștere a complexității atacurilor, iar componenta umană a securității a devenit la fel de importantă ca auditul tehnic.
Un episod recent a confirmat că nici experții nu sunt feriți. Managerul de dezvoltare al firmei de audit CertiK a anunțat public că propriul cont de Telegram a fost compromis și folosit pentru a distribui malware prin linkuri false către presupuse întâlniri de afaceri. Lecția e incomodă pentru întreaga industrie. Dacă persoanele care lucrează zilnic în securitate cad victime unor capcane bine construite, șansele unui utilizator obișnuit de a evita astfel de scheme scad dramatic.
Protecția utilizatorilor obișnuiți într-un peisaj tot mai instabil
Pentru cineva care nu lucrează direct în industrie, cifrele pot părea distante. Realitatea este că riscurile se transmit, mai devreme sau mai târziu, către utilizatorul final. O cădere de 14 miliarde de dolari în DeFi, declanșată de un singur incident, afectează prețurile activelor, lichiditatea protocoalelor și, implicit, randamentele celor care își țin economiile în acest ecosistem.
Diversificarea rămâne una dintre cele mai bune protecții. Plasarea unor sume mari într-un singur protocol, indiferent cât de auditat ar fi, este o strategie tot mai greu de justificat. Verificarea istoricului de securitate al unui proiect, monitorizarea reacțiilor echipei la incidente anterioare și înțelegerea modelului de guvernanță oferă semnale despre cultura organizațională și arată cine controlează, în realitate, deciziile critice.
Pentru utilizatorii care interacționează zilnic cu aplicații DeFi, igiena digitală a devenit la fel de importantă ca selecția protocoalelor. Folosirea unui portofel hardware nu mai este o simplă recomandare avansată, ci o condiție de bază. Linkurile primite prin canale neoficiale trebuie tratate, implicit, ca suspecte. Verificarea adresei de contract înaintea oricărei aprobări este un gest care durează câteva secunde și poate salva ani de economisire.
Un sector care învață în timp real
Industria cripto a trecut, în ultimii cinci ani, prin mai multe valuri succesive de atacuri, fiecare cu propriile particularități. Era exploit-urilor brute, în care un bug elementar într-un contract putea drena milioane, pare să se apropie de final. În locul ei se conturează o eră a atacurilor sofisticate, hibride, în care componenta umană contează la fel de mult ca cea tehnică. Schimbarea are consecințe importante pentru modul în care sunt construite protocoalele.
Echipele care își propun să dureze pe termen lung trebuie să investească masiv nu doar în audit de cod. Securitatea operațională câștigă același rang ca auditul tehnic în prioritățile echipelor mature. Un singur cont compromis poate șterge ani de muncă, iar costul unei astfel de erori depășește, adesea, valoarea contractului auditat.
Tendința actuală sugerează că pierderile totale ar putea depăși pragul de două miliarde de dolari până la final de an, mai ales dacă atacatorii continuă să găsească ținte printre proiectele cu lichiditate mare și securitate operațională slabă. Fiecare incident major rescrie manualul de bune practici, iar securitatea nu mai poate fi privită ca un capitol separat al construcției unui protocol, ci ca o cultură integrată în fiecare etapă, de la design și până la operațiunile zilnice.

Salon HARMONY, str Cantacuzino din Ploiești (intersecția Moș Craciun )
Servicii oferite :
– micropigmentare sprâncene
-extensii gene
– coafor
-unghii gel
-Cosmetica / tratamente cosmetice
– sala Fitness pt femei
FACEBOOK: https://www.facebook.com/Harmony-Beauty-Salon-278929815636909/

Nicușor Dan a făcut desemnarea. De acum, răspunsul trebuie să vină din Parlament
România are, în sfârșit, un premier desemnat. După luni de blocaj politic, consultări și negocieri fără o majoritate clară, președintele...

Când preparatul părăsește bucătăria, intră în scenă ambalajul: soluțiile Snick Ambalaje – află tot aici
În HoReCa, diferența dintre o comandă care ajunge bine la client și una care creează probleme poate începe de la...

Bulk SMS pentru IMM
Cum pot întreprinderile mici și mijlocii să comunice eficient cu clienții Într-o piață competitivă, întreprinderile mici și mijlocii (IMM-urile) trebuie...

Cum alegi următoarea carte fără să te pierzi în liste interminabile
Alegerea unei cărți poate deveni mai obositoare decât lectura ei. Avem recomandări salvate, titluri văzute în librării, romane despre care...

Nicușor Dan a ales experiența europeană. Siegfried Mureșan, nominalizat premier într-un moment dificil pentru România
După mai bine de patru luni de blocaj politic și sute de ore de discuții cu partidele, președintele Nicușor Dan...

Internetul nu a apărut dintr-o singură idee
Internetul este atât de prezent în activitățile obișnuite încât infrastructura din spatele lui devine ușor de ignorat. Pentru utilizator, o...

Ce este Xcelerate Trade Academy și cui i se adresează?
În 1983, la Chicago, doi traderi cunoscuți au pus un pariu care azi sună aproape banal. Richard Dennis credea că...

Novo Nordisk intră într-o nouă etapă de dezvoltare, susținută de rebrandingul „Novo” și de actualizarea culturii organizaționale
Bagsværd, Danemarca, 14 septembrie 2026 – Novo Nordisk marchează astăzi începutul unei noi etape în evoluția companiei, odată cu lansarea unui...

Unul din doi clienți Sezamo cumpără produse Ready-to-Eat. Categoria a crescut cu 33% într-un an
București, 16 septembrie 2026. Supermarketul online Sezamo a înregistrat anul acesta o creștere de 33% a volumului de produse Ready-to-Eat...

Mai puține haine, mai multe ținute: 7 sfaturi pentru o garderobă care te reprezintă
De la definirea stilului și până la ”detox”-ul șifonierului, stylistul Alexandra Catrangiu a explicat cum construim o garderobă mai mică,...

HONOR a prezentat dispozitive pentru creație cinematografică pe mobil la Festivalul Internațional de Film de la Veneția
București, 16 septembrie 2026 – În cadrul celei de-a 83-a ediții a Festivalului Internațional de Film de la Veneția, HONOR a prezentat...

Nicola Fighting Show 5 – gală cu 18 meciuri de box, MMA și kickboxing în Craiova
Nicola Fighting Show revine în Oltenia, la Sala Polivalentă din Craiova, cu cea de-a cincea ediție a galei. Evenimentul lansat...

Samsung deschide înscrierile pentru cea de-a șasea ediție Solve for Tomorrow: liceenii sunt invitați să transforme ideile în soluții pentru comunitate
15 septembrie – 3 noiembrie 2026: perioada de înscriere în competiție Până pe 15 octombrie: profesorii coordonatori se pot înscrie...

Cum să construiești o protecție mai solidă a datelor cu Kingston IronKey
București, România – 15 Septembrie 2026 – Fie că este vorba despre transportarea unor documente financiare la o întâlnire cu un client,...

Construcții Erbașu duce spre finalizare una dintre cele mai complicate moșteniri ale Autostrăzii A3 Transilvania
După mai bine de două decenii de întârzieri, contracte reziliate și încercări eșuate de reluare a lucrărilor, sectorul Suplacu de...

BenQ extinde gama ScreenBar cu ScreenBar Max și iScreenBar, două soluții pentru spațiile de lucru moderne
Noile produse sunt concepute pentru configurațiile cu două monitoare și pentru spațiile de lucru bazate pe iMac București, România,...

Se înmulțesc fraudele cu credite bancare! Zeci de cazuri pe lună, în cererile trimise de consumatori către CSALB
9 septembrie, București. Anul acesta consumatorii au trimis către Centrul de Soluționare Alternativă a Litigiilor în domeniul Bancar (CSALB) peste...

Nokian Tyres își extinde gama de anvelope de vară premium cu noua Nokian Tyres Powerproof E, clasificată în clasa A în toate cele trei categorii ale etichetei UE pentru anvelope
Nokian Tyres prezintă noua Nokian Tyres Powerproof E, o anvelopă de vară premium dezvoltată pentru nevoile șoferilor moderni din Europa...

Wegovy®, medicamentul pentru slăbit, testat la copii: 40,4% dintre participanți au ajuns sub pragul obezității
Obezitatea care apare în copilărie poate influența sănătatea pe termen lung și are o probabilitate ridicată de a persista și...
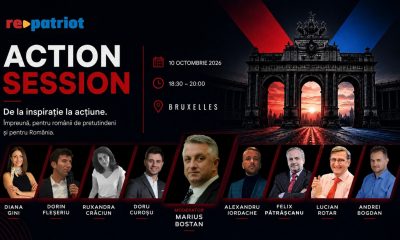

Peste 700 de români, o întrebare pentru toți: “România, acum. Noi ce facem?” – RePatriot, la primul TEDx în română din diaspora
Peste 700 de români sunt așteptați pe 10 octombrie la Bruxelles, la primul TEDx organizat integral în limba română în...
-
 Diverseacum 3 săptămâni
Testarea moleculară în ITS. Un rezultat obținut mai devreme poate susține o conduită medicală mai rapidă
-
Diverseacum 2 săptămâni
Peste 700 de români, o întrebare pentru toți: “România, acum. Noi ce facem?” – RePatriot, la primul TEDx în română din diaspora
-
 Uncategorizedacum 2 săptămâni
Dyson lansează CameraJet™: singura periuță de dinți cu cameră și jet, pentru curățarea spațiilor dintre dinți și îndepărtarea plăcii bacteriene
-
Uncategorizedacum O săptămână
BenQ extinde gama ScreenBar cu ScreenBar Max și iScreenBar, două soluții pentru spațiile de lucru moderne
-
Uncategorizedacum O săptămână
Wegovy®, medicamentul pentru slăbit, testat la copii: 40,4% dintre participanți au ajuns sub pragul obezității
-
Uncategorizedacum O săptămână
Nokian Tyres își extinde gama de anvelope de vară premium cu noua Nokian Tyres Powerproof E, clasificată în clasa A în toate cele trei categorii ale etichetei UE pentru anvelope
-
Uncategorizedacum O săptămână
Se înmulțesc fraudele cu credite bancare! Zeci de cazuri pe lună, în cererile trimise de consumatori către CSALB
-
 Economicacum 2 săptămâni
ANOFM: Peste 20.000 de români din diaspora, informați despre serviciile oferite pentru revenirea pe piața locală a muncii